Domain rgsa.de kaufen?
Wir ziehen mit dem Projekt
rgsa.de um.
Sind Sie am Kauf der Domain
rgsa.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rgsa.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **

Ähnliche Suchbegriffe für Photoelectric-Detection-on-Derived
Top-Angebote
Produkte zum Begriff Photoelectric-Detection-on-Derived:
-
Kaspersky Endpoint Detection and Response Expert Add-onKaspersky Endpoint Detection and Response Expert Add-on Maximale Sicherheit für Ihre IT-Infrastruktur Kaspersky Endpoint Detection and Response Expert Add-on – kurz Kaspersky EDR Expert – ist eine leistungsstarke Cloud-Lösung, die speziell entwickelt wurde, um die IT-Infrastruktur von Unternehmen vor hochkomplexen Cyberbedrohungen zu schützen. Diese moderne Sicherheitslösung vereint automatische Bedrohungserkennung mit effektiven Reaktionsmöglichkeiten, um gezielte Angriffe wie neue Exploits, Ransomware, Fileless-Angriffe und Methoden, die legitime Systemwerkzeuge missbrauchen, erfolgreich abzuwehren. Kaspersky EDR Expert überwacht und analysiert den Fortschritt von Bedrohungen in Echtzeit und stellt Sicherheitsbeauftragten oder Administratoren detaillierte Informationen über potenzielle Angriffe zur Verfügung. So kann eine zeitnahe manuelle Reaktion erfolgen oder es werden vordefinierte automatische Maßnahmen aktiviert, um Schäden zu verhindern. Zusätzlich bietet die Lösung Funktionen für die Entwicklung benutzerdefinierter Regeln und ermöglicht umfassendes Threat Hunting , um mögliche Schwachstellen proaktiv aufzuspüren. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Unterstützte Versionen für Kaspersky Endpoint Detection and Response Expert Produkt Unterstützte Version Kaspersky Security Center Cloud Console Aktuelle Version (Cloud-basiert, keine spezifische Nummer) Kaspersky Security Center Network Agent 13.2.2 Kaspersky Endpoint Security for Windows 11.8 oder höher108,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Managed Detection and Response Optimum Add-onKaspersky Managed Detection and Response Optimum Add-on – Erweiterter Schutz für Unternehmen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Das **Kaspersky Managed Detection and Response (MDR) Optimum Add-on** bietet eine erweiterte Sicherheitslösung, die proaktive Bedrohungserkennung und -abwehr kombiniert, um Unternehmen vor modernen Cyberangriffen zu schützen. Überblick über das Kaspersky MDR Optimum Add-on Das Kaspersky MDR Optimum Add-on ist eine Erweiterung der bestehenden Sicherheitslösungen von Kaspersky und wurde speziell entwickelt, um Unternehmen einen umfassenden Schutz vor fortschrittlichen Bedrohungen zu bieten. Es kombiniert automatisierte Erkennungsmechanismen mit menschlicher Expertise, um Bedrohungen frühzeitig zu identifizieren und effektiv darauf zu reagieren. :contentReference[oaicite:0]{index=0} Hauptfunktionen Rund-um-die-Uhr-Überwachung: 24/7-Überwachung der IT-Umgebung durch ein Team von Sicherheitsexperten, um Bedrohungen in Echtzeit zu erkennen. Proaktive Bedrohungserkennung: Einsatz fortschrittlicher Technologien zur Identifizierung von Anomalien und potenziellen Bedrohungen, bevor sie Schaden anrichten können. Schnelle Reaktion auf Vorfälle: Schnelle Analyse und Reaktion auf erkannte Bedrohungen, um deren Auswirkungen zu minimieren. Integration mit bestehenden Sicherheitslösungen: Nahtlose Integration in vorhandene Kaspersky-Sicherheitsprodukte für einen ganzheitlichen Schutzansatz. Regelmäßige Berichterstattung: Detaillierte Berichte über Sicherheitsvorfälle und empfohlene Maßnahmen zur kontinuierlichen Verbesserung der Sicherheitslage. Vorteile für Ihr Unternehmen Erhöhter Schutz: Durch die Kombination aus automatisierter Erkennung und menschlicher Expertise wird ein höheres Maß an Sicherheit erreicht. Kosteneffizienz: Reduziert die Notwendigkeit, ein internes Security Operations Center (SOC) aufzubauen, und spart somit Ressourcen. Skalierbarkeit: Anpassbar an die spezifischen Bedürfnisse von Unternehmen jeder Größe und Branche. Compliance-Unterstützung: Hilft bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsstandards. Transparenz: Bietet klare Einblicke in die Sicherheitslage des Unternehmens und identifizierte Bedrohungen. Integration und Kompatibilität Das Kaspersky MDR Optimum Add-on ist so konzipiert, dass es nahtlos in bestehende Kaspersky-Sicherheitslösungen integriert werden kann. Es unterstützt die folgenden Endpoint Protection Platform (EPP)-Anwendungen: Kaspersky Endpoint Security für Windows Kaspersky Endpoint Security für Linux Kaspersky Endpoint Security für Mac Kaspersky Security für Windows Server mit Kaspersky Endpoint Agent für Windows Die Integration erfolgt über das Kaspersky Security Center, das als zentrale Management-Konsole dient. Dies ermöglicht eine einheitliche Verwaltung und Überwachung aller Sicherheitskomponenten.58,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Raue, Benjamin: Act on Copyright Content Sharing Service ProvidersAct on Copyright Content Sharing Service Providers , The Book The Urheberrechts-Diensteanbieter-Gesetz (UrhDaG) is the German implementation of the controversial Art. 17 Directive 2019/790 (Copyright in the Digital Single Market, DSDM). Germany has decided against a minimum effort implementation and resisted the temptation to just incorporate the wording of the Directive more or less literally into the German Copyright Act (UrhG). Instead, it has opted for a comprehensive implementation in a stand-alone act, including: an extensive definition of an OCSSP with a safe-harbour clause for excluded service providers a detailed provision specifying the obligation to acquire contractual rights of use several provisions on direct remuneration for authors, performers and photographers very detailed provisions balancing between the obligation to preventively block copyright infringing material and the users' rights to freedom of expression and information which more or less anticipated (and likely influenced) the CJEU's decision Poland/Parliament and Council, including a section on uses presumably authorised by law a redress system consisting of complaints procedures and an alternative dispute resolution mechanism detailed obligations for measures against abuse rights of information for rightholders and for the purpose of scientific research The commentary of each article is headed by the current version of the article both in the German original and an English translation followed by a clearly and uniformly structured analysis of the provision including the extensive (academic) discussion that accompanied the implementation procedure. The interplay of the UrhDaG with the German Copyright Act is addressed as well as the respective requirements of the DSMD. The impact of the CJEU's first decision on Art. 17 DSDM (Poland/Parliament and Council) is discussed in the relevant provisions. As Art. 17 DSDM has been implemented very heterogeneously in the Member States, further decisions of the CJEU are to be expected. The detailed German implementation might serve as a reference and source of inspiration for the further specification of Art. 17 DSDM. The commentary aims to meet the expectations both of German and foreign lawyers interested in platform regulation and copyright by providing a detailed explanation both of the German implementation and, by that, of Art. 17 DSMD. The Advantages at a Glance Article-by-Article Commentary in English language clearly and uniformly structured analysis of each provision The Target Group For German and foreign Copyright lawyers. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240527, Produktform: Kartoniert, Autoren: Raue, Benjamin~Specht-Riemenschneider, Louisa, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 170, Keyword: Content Sharing; Copyright; Service Providers, Fachschema: Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Blätteranzahl: 184 Blätter, Länge: 239, Breite: 160, Höhe: 13, Gewicht: 368, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,90,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
High On Living. RESIDENTIAL ARCHITECTURE & INTERIOR DESIGNHigh On Living. RESIDENTIAL ARCHITECTURE & INTERIOR DESIGN , Das Urheberrecht an bibliographischen und produktbeschreibenden Daten und an den bereitgestellten Bildern liegt bei Informazioni Editoriali, I.E. S.r.l., oder beim Herausgeber oder demjenigen, der die Genehmigung erteilt hat. Alle Rechte vorbehalten. , > , Erscheinungsjahr: 202312, Produktform: Leinen, Redaktion: Purcell, Diane~Daab, Ralf, Seitenzahl/Blattzahl: 278, Abbildungen: 300 Abbildungen, Fachschema: Einrichtung (Inneneinrichtung)~Inneneinrichtung~Interieur~Schöner Wohnen (Einrichtungstipps)~Wohnen / Einrichtung, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Inneneinrichtung, -ausstattung und Styleguides, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: booQs publishers, Verlag: booQs publishers, Länge: 284, Breite: 242, Höhe: 27, Gewicht: 1704, Produktform: Gebunden, Genre: Importe, Genre: Importe,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
Wie kann man das Design einer Webseite benutzerfreundlich gestalten, um die Zugänglichkeit und das Nutzererlebnis zu verbessern?
1. Verwende eine klare und intuitive Navigation, um es den Nutzern leicht zu machen, sich auf der Webseite zurechtzufinden. 2. Achte auf eine ansprechende und übersichtliche Gestaltung, die die Lesbarkeit und Verständlichkeit der Inhalte unterstützt. 3. Optimiere die Ladezeiten der Webseite und sorge dafür, dass sie auch auf verschiedenen Endgeräten gut funktioniert. **
Top-Angebote
Produkte zum Begriff Photoelectric-Detection-on-Derived:
-
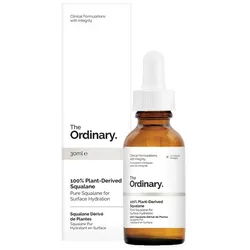
30ml The Ordinary 100% Plant-Derived SqualaneEine leichte, pflanzliche Lösung zur Unterstützung einer gesunden Hydration. Squalan ist ein gesättigter und stabiler Kohlenwasserstoff, der sich auf natürliche Weise in der Haut befindet. Er fördert keine Hautunreinheiten, eignet sich für alle Hauttypen und kann auch auf das Haar aufgetragen werden, um den Hitzeschutz zu erhöhen, den Glanz zu fördern und das Bruchpotenzial zu reduzieren. Anwendung: Für die Haare - Arbeiten Sie täglich ein paar Tropfen in das feuchte, saubere Haar ein. Für die Haut - Geben Sie einmal täglich ein paar Tropfen auf das gesamte Gesicht. Am besten vor dem Schlafengehen, nach der Anwendung von Produkten auf Wasserbasis. The Ordinary - Klinische Rezepturen mit Integrität The Ordinary bietet effektive, klinische Hautpflege Formulierungen zu ehrlichen Preisen an, die mit puristischen Rezepturen arbeitet. Dabei haben die Skincare-Profis von DECIEM stets Hautanspruch und Wirkung im Blick: Die tierversuchsfreien Formeln sind transparent, schnörkellos und auf ihren jeweiligen Wirkstoff zugeschnitten. Alle Produkte aus dem "The Ordinary"-Sortiment sind eine tolle Ergänzung zu Ihrer bestehenden Pflegeroutine.10,80 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response Optimum Add-onKaspersky Endpoint Detection and Response Optimum Add-on: Erweiterter Schutz für Ihre Endgeräte In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Um diesen effektiv zu begegnen, bietet das Kaspersky Endpoint Detection and Response (EDR) Optimum Add-on eine umfassende Lösung zur Erkennung und Abwehr von Bedrohungen auf Endgeräten. Dieses Add-on erweitert die Funktionalitäten bestehender Kaspersky-Sicherheitslösungen und bietet einen proaktiven Schutz vor modernen Angriffen. Überblick über das Kaspersky EDR Optimum Add-on Das Kaspersky EDR Optimum Add-on wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Es integriert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen des Kaspersky EDR Optimum Add-ons Erweiterte Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an. Bitte beachten Sie, dass für die Nutzung des Kaspersky EDR Optimum Add-ons eine stabile Internetverbindung erforderlich ist, insbesondere für Updates und den Zugriff auf Bedrohungsinformationen.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response Expert Add-onKaspersky Endpoint Detection and Response Expert Add-on Maximale Sicherheit für Ihre IT-Infrastruktur Kaspersky Endpoint Detection and Response Expert Add-on – kurz Kaspersky EDR Expert – ist eine leistungsstarke Cloud-Lösung, die speziell entwickelt wurde, um die IT-Infrastruktur von Unternehmen vor hochkomplexen Cyberbedrohungen zu schützen. Diese moderne Sicherheitslösung vereint automatische Bedrohungserkennung mit effektiven Reaktionsmöglichkeiten, um gezielte Angriffe wie neue Exploits, Ransomware, Fileless-Angriffe und Methoden, die legitime Systemwerkzeuge missbrauchen, erfolgreich abzuwehren. Kaspersky EDR Expert überwacht und analysiert den Fortschritt von Bedrohungen in Echtzeit und stellt Sicherheitsbeauftragten oder Administratoren detaillierte Informationen über potenzielle Angriffe zur Verfügung. So kann eine zeitnahe manuelle Reaktion erfolgen oder es werden vordefinierte automatische Maßnahmen aktiviert, um Schäden zu verhindern. Zusätzlich bietet die Lösung Funktionen für die Entwicklung benutzerdefinierter Regeln und ermöglicht umfassendes Threat Hunting , um mögliche Schwachstellen proaktiv aufzuspüren. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Unterstützte Versionen für Kaspersky Endpoint Detection and Response Expert Produkt Unterstützte Version Kaspersky Security Center Cloud Console Aktuelle Version (Cloud-basiert, keine spezifische Nummer) Kaspersky Security Center Network Agent 13.2.2 Kaspersky Endpoint Security for Windows 11.8 oder höher108,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Managed Detection and Response Optimum Add-onKaspersky Managed Detection and Response Optimum Add-on – Erweiterter Schutz für Unternehmen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Das **Kaspersky Managed Detection and Response (MDR) Optimum Add-on** bietet eine erweiterte Sicherheitslösung, die proaktive Bedrohungserkennung und -abwehr kombiniert, um Unternehmen vor modernen Cyberangriffen zu schützen. Überblick über das Kaspersky MDR Optimum Add-on Das Kaspersky MDR Optimum Add-on ist eine Erweiterung der bestehenden Sicherheitslösungen von Kaspersky und wurde speziell entwickelt, um Unternehmen einen umfassenden Schutz vor fortschrittlichen Bedrohungen zu bieten. Es kombiniert automatisierte Erkennungsmechanismen mit menschlicher Expertise, um Bedrohungen frühzeitig zu identifizieren und effektiv darauf zu reagieren. :contentReference[oaicite:0]{index=0} Hauptfunktionen Rund-um-die-Uhr-Überwachung: 24/7-Überwachung der IT-Umgebung durch ein Team von Sicherheitsexperten, um Bedrohungen in Echtzeit zu erkennen. Proaktive Bedrohungserkennung: Einsatz fortschrittlicher Technologien zur Identifizierung von Anomalien und potenziellen Bedrohungen, bevor sie Schaden anrichten können. Schnelle Reaktion auf Vorfälle: Schnelle Analyse und Reaktion auf erkannte Bedrohungen, um deren Auswirkungen zu minimieren. Integration mit bestehenden Sicherheitslösungen: Nahtlose Integration in vorhandene Kaspersky-Sicherheitsprodukte für einen ganzheitlichen Schutzansatz. Regelmäßige Berichterstattung: Detaillierte Berichte über Sicherheitsvorfälle und empfohlene Maßnahmen zur kontinuierlichen Verbesserung der Sicherheitslage. Vorteile für Ihr Unternehmen Erhöhter Schutz: Durch die Kombination aus automatisierter Erkennung und menschlicher Expertise wird ein höheres Maß an Sicherheit erreicht. Kosteneffizienz: Reduziert die Notwendigkeit, ein internes Security Operations Center (SOC) aufzubauen, und spart somit Ressourcen. Skalierbarkeit: Anpassbar an die spezifischen Bedürfnisse von Unternehmen jeder Größe und Branche. Compliance-Unterstützung: Hilft bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsstandards. Transparenz: Bietet klare Einblicke in die Sicherheitslage des Unternehmens und identifizierte Bedrohungen. Integration und Kompatibilität Das Kaspersky MDR Optimum Add-on ist so konzipiert, dass es nahtlos in bestehende Kaspersky-Sicherheitslösungen integriert werden kann. Es unterstützt die folgenden Endpoint Protection Platform (EPP)-Anwendungen: Kaspersky Endpoint Security für Windows Kaspersky Endpoint Security für Linux Kaspersky Endpoint Security für Mac Kaspersky Security für Windows Server mit Kaspersky Endpoint Agent für Windows Die Integration erfolgt über das Kaspersky Security Center, das als zentrale Management-Konsole dient. Dies ermöglicht eine einheitliche Verwaltung und Überwachung aller Sicherheitskomponenten.58,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Ähnliche Suchbegriffe für Photoelectric-Detection-on-Derived
-
Raue, Benjamin: Act on Copyright Content Sharing Service ProvidersAct on Copyright Content Sharing Service Providers , The Book The Urheberrechts-Diensteanbieter-Gesetz (UrhDaG) is the German implementation of the controversial Art. 17 Directive 2019/790 (Copyright in the Digital Single Market, DSDM). Germany has decided against a minimum effort implementation and resisted the temptation to just incorporate the wording of the Directive more or less literally into the German Copyright Act (UrhG). Instead, it has opted for a comprehensive implementation in a stand-alone act, including: an extensive definition of an OCSSP with a safe-harbour clause for excluded service providers a detailed provision specifying the obligation to acquire contractual rights of use several provisions on direct remuneration for authors, performers and photographers very detailed provisions balancing between the obligation to preventively block copyright infringing material and the users' rights to freedom of expression and information which more or less anticipated (and likely influenced) the CJEU's decision Poland/Parliament and Council, including a section on uses presumably authorised by law a redress system consisting of complaints procedures and an alternative dispute resolution mechanism detailed obligations for measures against abuse rights of information for rightholders and for the purpose of scientific research The commentary of each article is headed by the current version of the article both in the German original and an English translation followed by a clearly and uniformly structured analysis of the provision including the extensive (academic) discussion that accompanied the implementation procedure. The interplay of the UrhDaG with the German Copyright Act is addressed as well as the respective requirements of the DSMD. The impact of the CJEU's first decision on Art. 17 DSDM (Poland/Parliament and Council) is discussed in the relevant provisions. As Art. 17 DSDM has been implemented very heterogeneously in the Member States, further decisions of the CJEU are to be expected. The detailed German implementation might serve as a reference and source of inspiration for the further specification of Art. 17 DSDM. The commentary aims to meet the expectations both of German and foreign lawyers interested in platform regulation and copyright by providing a detailed explanation both of the German implementation and, by that, of Art. 17 DSMD. The Advantages at a Glance Article-by-Article Commentary in English language clearly and uniformly structured analysis of each provision The Target Group For German and foreign Copyright lawyers. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240527, Produktform: Kartoniert, Autoren: Raue, Benjamin~Specht-Riemenschneider, Louisa, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 170, Keyword: Content Sharing; Copyright; Service Providers, Fachschema: Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Blätteranzahl: 184 Blätter, Länge: 239, Breite: 160, Höhe: 13, Gewicht: 368, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,90,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
High On Living. RESIDENTIAL ARCHITECTURE & INTERIOR DESIGNHigh On Living. RESIDENTIAL ARCHITECTURE & INTERIOR DESIGN , Das Urheberrecht an bibliographischen und produktbeschreibenden Daten und an den bereitgestellten Bildern liegt bei Informazioni Editoriali, I.E. S.r.l., oder beim Herausgeber oder demjenigen, der die Genehmigung erteilt hat. Alle Rechte vorbehalten. , > , Erscheinungsjahr: 202312, Produktform: Leinen, Redaktion: Purcell, Diane~Daab, Ralf, Seitenzahl/Blattzahl: 278, Abbildungen: 300 Abbildungen, Fachschema: Einrichtung (Inneneinrichtung)~Inneneinrichtung~Interieur~Schöner Wohnen (Einrichtungstipps)~Wohnen / Einrichtung, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Inneneinrichtung, -ausstattung und Styleguides, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: booQs publishers, Verlag: booQs publishers, Länge: 284, Breite: 242, Höhe: 27, Gewicht: 1704, Produktform: Gebunden, Genre: Importe, Genre: Importe,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Managed Detection and Response Optimum Add-onKaspersky Managed Detection and Response Optimum Add-on – Erweiterter Schutz für Unternehmen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Das **Kaspersky Managed Detection and Response (MDR) Optimum Add-on** bietet eine erweiterte Sicherheitslösung, die proaktive Bedrohungserkennung und -abwehr kombiniert, um Unternehmen vor modernen Cyberangriffen zu schützen. Überblick über das Kaspersky MDR Optimum Add-on Das Kaspersky MDR Optimum Add-on ist eine Erweiterung der bestehenden Sicherheitslösungen von Kaspersky und wurde speziell entwickelt, um Unternehmen einen umfassenden Schutz vor fortschrittlichen Bedrohungen zu bieten. Es kombiniert automatisierte Erkennungsmechanismen mit menschlicher Expertise, um Bedrohungen frühzeitig zu identifizieren und effektiv darauf zu reagieren. :contentReference[oaicite:0]{index=0} Hauptfunktionen Rund-um-die-Uhr-Überwachung: 24/7-Überwachung der IT-Umgebung durch ein Team von Sicherheitsexperten, um Bedrohungen in Echtzeit zu erkennen. Proaktive Bedrohungserkennung: Einsatz fortschrittlicher Technologien zur Identifizierung von Anomalien und potenziellen Bedrohungen, bevor sie Schaden anrichten können. Schnelle Reaktion auf Vorfälle: Schnelle Analyse und Reaktion auf erkannte Bedrohungen, um deren Auswirkungen zu minimieren. Integration mit bestehenden Sicherheitslösungen: Nahtlose Integration in vorhandene Kaspersky-Sicherheitsprodukte für einen ganzheitlichen Schutzansatz. Regelmäßige Berichterstattung: Detaillierte Berichte über Sicherheitsvorfälle und empfohlene Maßnahmen zur kontinuierlichen Verbesserung der Sicherheitslage. Vorteile für Ihr Unternehmen Erhöhter Schutz: Durch die Kombination aus automatisierter Erkennung und menschlicher Expertise wird ein höheres Maß an Sicherheit erreicht. Kosteneffizienz: Reduziert die Notwendigkeit, ein internes Security Operations Center (SOC) aufzubauen, und spart somit Ressourcen. Skalierbarkeit: Anpassbar an die spezifischen Bedürfnisse von Unternehmen jeder Größe und Branche. Compliance-Unterstützung: Hilft bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsstandards. Transparenz: Bietet klare Einblicke in die Sicherheitslage des Unternehmens und identifizierte Bedrohungen. Integration und Kompatibilität Das Kaspersky MDR Optimum Add-on ist so konzipiert, dass es nahtlos in bestehende Kaspersky-Sicherheitslösungen integriert werden kann. Es unterstützt die folgenden Endpoint Protection Platform (EPP)-Anwendungen: Kaspersky Endpoint Security für Windows Kaspersky Endpoint Security für Linux Kaspersky Endpoint Security für Mac Kaspersky Security für Windows Server mit Kaspersky Endpoint Agent für Windows Die Integration erfolgt über das Kaspersky Security Center, das als zentrale Management-Konsole dient. Dies ermöglicht eine einheitliche Verwaltung und Überwachung aller Sicherheitskomponenten.149,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response Optimum Add-onKaspersky Endpoint Detection and Response Optimum Add-on - Produktbeschreibung Kaspersky Endpoint Detection and Response Optimum Add-on: Die smarte Erweiterung für umfassenden Schutz Cyberbedrohungen entwickeln sich rasant weiter und werden immer komplexer. Unternehmen müssen darauf vorbereitet sein, gezielte Angriffe und Zero-Day-Bedrohungen zu erkennen und schnell darauf zu reagieren. Das **Kaspersky Endpoint Detection and Response Optimum Add-on** (EDR Optimum) wurde entwickelt, um diesen Herausforderungen zu begegnen. Es erweitert die Schutzfunktionen der Kaspersky Endpoint-Sicherheitslösungen, indem es Unternehmen ermöglicht, Bedrohungen schneller zu erkennen, zu analysieren und zu neutralisieren. Diese Erweiterung bietet die ideale Balance zwischen effektiver Sicherheit, einfacher Bedienbarkeit und Kosteneffizienz. In dieser Produktbeschreibung erfahren Sie alles über die Funkti...28,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Wie kann man das Design einer Webseite benutzerfreundlich gestalten, um die Zugänglichkeit und das Nutzererlebnis zu verbessern?
1. Verwende eine klare und intuitive Navigation, um es den Nutzern leicht zu machen, sich auf der Webseite zurechtzufinden. 2. Achte auf eine ansprechende und übersichtliche Gestaltung, die die Lesbarkeit und Verständlichkeit der Inhalte unterstützt. 3. Optimiere die Ladezeiten der Webseite und sorge dafür, dass sie auch auf verschiedenen Endgeräten gut funktioniert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.